• All
  • AI
  • AIエージェント
  • イベント
  • ウェビナー
  • ウェビナー
  • オフショア
  • オフショア開発
  • お客様インタビュー
  • お知らせ
  • データ活用
  • ニュース
  • パートナー提携
  • ブログ
  • プログラミング言語
  • マネージドサービス
  • モダナイゼーション
  • リーテル
  • ローコード
  • 分類されない記事
  • 加盟団体
  • 受賞
  • 業務自動化
  • 生成AI
  • 社内活動
  • 社員の声
  • 製品
  • 認証
Php保守とは?脆弱性リスクを最小化する7つの実践と外注先の選び方

PHP保守とは?脆弱性リスクを最小化する7つの実践と外注先の選び方

この記事の要約 PHP保守とは、PHPで構築したシステムを安全に動かし続けるための継続的な取り組みです。PHPは毎年新しいバージョンが公開され、各バージョンのサポートは4年で終わるため、「作って終わり」にはできません。本記事では、PHP保守で管理すべき5つのレイヤーと、保守が不十分なときのセキュリティリスクを整理します。そのうえで、リスクを最小化する7つの実践、頻度別の保守カレンダー、重大脆弱性が出たときの72時間の初動、成果を測るKPI、外注先の選び方までを解説します。 PHP保守とは、PHPで構築したシステムを安全に動かし続けるために、パッチ適用・依存ライブラリの更新・脆弱性監視・障害対応・バージョンアップ計画を継続して行うことです。 PHPは、世界のWebサイトで最も多く使われているサーバーサイド言語です。その一方で、サポートが終了した古いバージョンのまま運用されているサイトも少なくありません。 2026年10月の重大脆弱性「PHP2Shell」では、多くの企業が緊急対応に追われました。パッチをすぐ当てられた企業と、どのサーバーで何が動いているかの確認から始めた企業の差は、日頃の保守体制の差です。本記事では、セキュリティリスクを最小化するPHP保守の進め方を、実務の視点で解説します。 1. PHP保守とは?一般的なシステム保守との違い まずは、PHP保守の範囲と、一般的なシステム保守との違いを確認しましょう。PHPには、保守を継続しなければならない構造的な理由があります。 1-1. PHP保守の定義と主な業務 PHP保守には、大きく分けて次の6つの業務が含まれます。 パッチ適用:PHP本体のパッチリリース(例:8.4.26→8.4.27)を適用する 依存ライブラリの更新:Composerで管理するフレームワークやパッケージを更新する 脆弱性監視:新たな脆弱性情報を収集し、自社システムへの影響を判断する […]

PHP保守とは?脆弱性リスクを最小化する7つの実践と外注先の選び方 続きを読む
Php 8.2サポート終了への対応|更新・延命・刷新の判断と移行手順

PHP 8.2サポート終了への対応|更新・延命・刷新の判断と移行手順

この記事の要約 PHP 8.2サポート終了の期限は2026年12月31日で、以降は新たな脆弱性が見つかっても公式の修正版が提供されません。本記事では、サポート終了の意味と放置した場合の5つのリスク、本番以外も含めたPHP環境の棚卸し方法を整理します。そのうえで「バージョンアップ」「延命」「モダナイゼーション」の3つの対応パターンを判断フロー付きで比較し、業務システム向けの移行6ステップを解説します。期限に間に合わない場合の暫定策と、経営層・監査への説明ポイントもあわせて紹介します。 PHP 8.2サポート終了は2026年12月31日です。 この日を過ぎると、PHPの公式プロジェクトからセキュリティ修正が提供されなくなり、新しい脆弱性が見つかっても自社で対処するしかありません。 PHP 8.2で稼働する業務システムは、次の3つのいずれかを選ぶ必要があります。 PHP 8.4以降へのバージョンアップ 延長サポートや隔離による一時的な延命 フレームワークやアーキテクチャを含めたモダナイゼーション どれが適切かは、システムの規模、フレームワークのバージョン、技術的負債の大きさによって変わります。本記事では、2026年10月の重大脆弱性「PHP2Shell」への対応を終えた企業が「次に何をすべきか」を、実務の流れに沿って解説します。 1.

PHP 8.2サポート終了への対応|更新・延命・刷新の判断と移行手順 続きを読む

Hblab Cmmi Level3 Security Jp Web 2

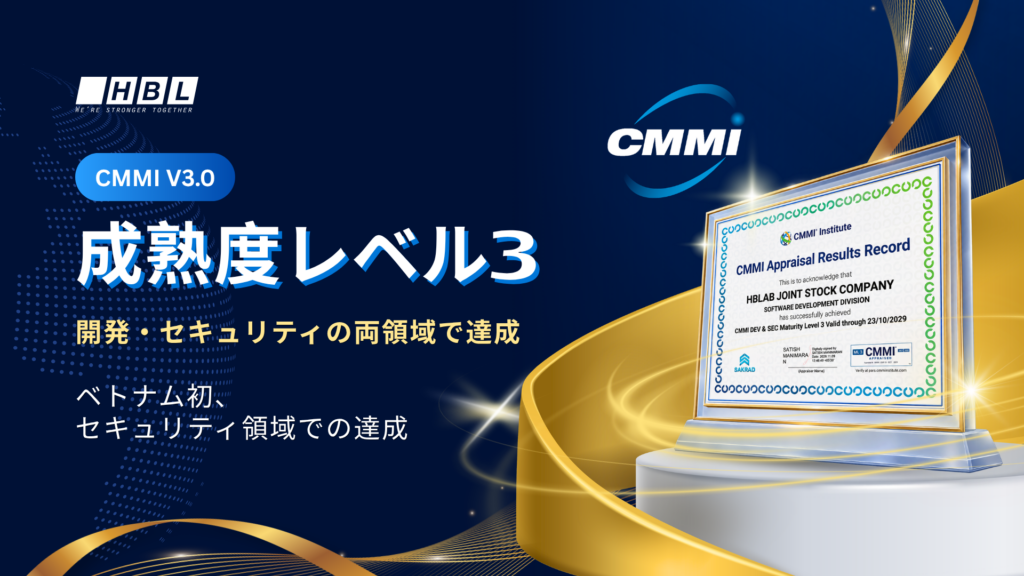
HBLAB、CMMI V3.0の開発・セキュリティ両領域で成熟度レベル3を達成

  Development領域での達成から3年、Security領域へ評価範囲を拡大 HBLABは2023年11月、ソフトウェア開発(Development)領域において初めてCMMI成熟度レベル3を達成しました。それから3年後の2026年に実施された再評価では、新たにセキュリティ(Security)領域へ評価範囲を拡大するとともに、CMMI V3.0に基づく評定を受けました。 CMMI(Capability Maturity Model Integration)は、ISACA傘下のCMMI Instituteが管理する、組織のプロセス成熟度を評価するためのモデルです。 今回、DevelopmentとSecurityの両領域で成熟度レベル3を達成したことは、HBLABがソフトウェア開発プロセスに品質と情報セキュリティの要件を組み込むための組織的な能力を備えていることが、第三者評価によって認められたことを意味します。 Security領域では、プロジェクトの計画立案から開発、運用に至るまで、ソフトウェア開発ライフサイクル全体にセキュリティ要件を組み込むことが求められます。 今回の評価範囲の拡大は、前回の評定からの大きな進展であり、お客様に提供するサービスの品質向上に向けたHBLABの継続的な取り組みを示すものです。 約6か月にわたる準備と評価プロセス 今回の達成に向け、HBLABは約6か月にわたり準備と評価対応を進めてきました。

HBLAB、CMMI V3.0の開発・セキュリティ両領域で成熟度レベル3を達成 続きを読む

Scroll to Top