HBLAB、PHPの重大脆弱性「PHP2Shell」の影響範囲を調査するアセスメントサービスの提供を開始
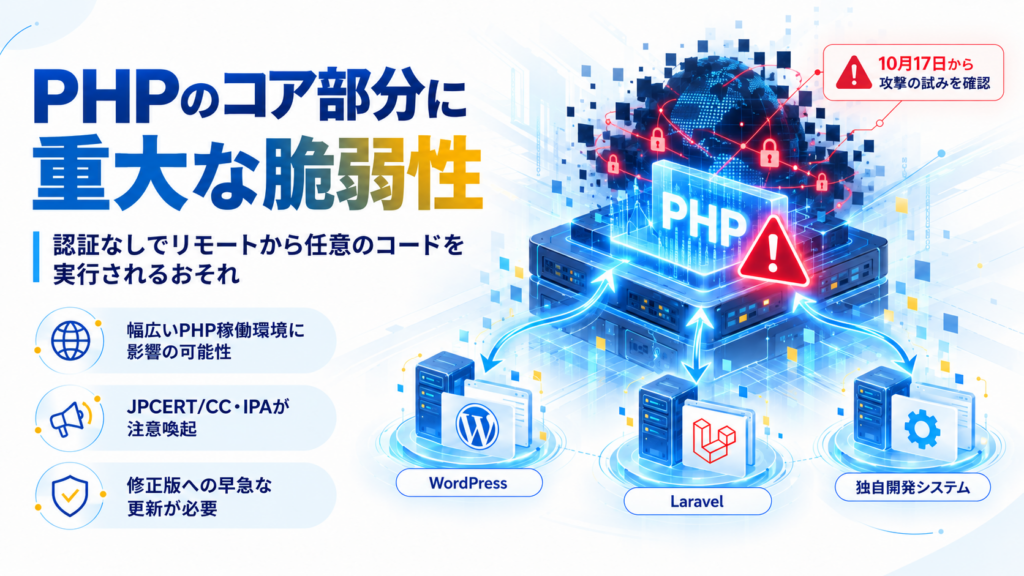
株式会社エイチビーラボジャパン(以下、HBLAB JAPAN。代表:グエン・フイ・タン)は、2026年10月21日に修正パッチが公開されたPHPの重大な脆弱性「PHP2Shell」(CVE-2026-109618、CVE-2026-109619)について、影響範囲を調査・評価するサービス「PHP2Shell Assessment」の提供を、2026年10月23日より開始しました。 HBLAB JAPANのエンジニアが稼働中のPHPシステムを個別に評価し、対応の優先順位を明確にしたうえで、緊急対応からマイグレーション、長期運用に至るまでの対応計画をご提案します。他社が開発したシステムも対象です。 背景:PHPのコア部分に重大な脆弱性、幅広いシステムに影響の可能性 PHP開発チームが公表した2件の重大な脆弱性「PHP2Shell」(CVSS v4.0:9.2)は、認証なしでリモートから任意のコードを実行されるおそれがあります。脆弱性はPHPのランタイム自体に存在し、WordPress、Laravelなどを利用したシステムから独自開発のシステムまで、幅広いPHP稼働環境に影響する可能性があります。W3Techsによると、2026年8月時点でPHPはサーバーサイド言語を特定できるWebサイトの約70%で使用されています。 JPCERT/CCとIPAが注意喚起を行っており、根本的な対策には修正版への更新が必要です。国家サイバー統括室も注意喚起を発信し、時事通信によると、高市早苗首相も企業に対してWebサイトの点検と速やかなパッチ適用を呼びかけました。 一方、Amazonの報告では、公表日の10月21日より4日前の10月17日から攻撃の試みが確認されており、同日までさかのぼった調査が推奨されています。パッチ適用前に侵害されていた場合、更新だけでは既存のマルウェアや不正な侵入経路を除去できないため、侵害の有無を確認することも重要です。 個別の脆弱性対応から、継続的なリスク管理へ PHP2Shellの原因となる脆弱性は、PHPのソースコード内に長年潜在しており、AIを活用した調査によって発見されました。セキュリティ企業Wizは、AIがPHPのバージョンや設定に応じた攻撃コードの調整にも活用され得ると指摘しています。AIによって脆弱性の発見と悪用が加速するリスクが高まっており、Node.jsでも2026年に複数回のセキュリティ修正が行われています。 加えて、PHP 8.2は2026年12月31日にセキュリティサポートが終了する予定であり、PHP […]
HBLAB、PHPの重大脆弱性「PHP2Shell」の影響範囲を調査するアセスメントサービスの提供を開始 続きを読む