COBOL Java・Python移行で業務ロジックを守る|壊れる7つの急所とは
COBOL Java移行で業務ロジックを守るには?COMP-3の端数処理やEBCDICの並び順など壊れやすい7つの急所と、Python移行にも使える抽出・変換・現新比較の手順を解説。
COBOL Java・Python移行で業務ロジックを守る|壊れる7つの急所とは 続きを読む
COBOL Java移行で業務ロジックを守るには?COMP-3の端数処理やEBCDICの並び順など壊れやすい7つの急所と、Python移行にも使える抽出・変換・現新比較の手順を解説。
COBOL Java・Python移行で業務ロジックを守る|壊れる7つの急所とは 続きを読む
StrutsからSpring Bootへの移行(Struts→Spring Boot移行)は、サポート終了と脆弱性リスクを抱えたJava資産を守るための現実的な選択肢です。とはいえ、「すぐに作り直すべきか」「Struts 7へ上げれば済むのか」と迷う情報システム部門の方も多いのではないでしょうか。 本記事では、Strutsの現状と放置リスク、4つの選択肢の比較、移行前の棚卸し、AIを活用した5つのステップ、費用・期間の考え方までを順に解説します。 この記事の要約 Struts 1は2013年、Struts 2.3系は2019年にサポートが終了し、2.5系も2023年10月にEOLが発表されました。古い系列は脆弱性が見つかっても修正されません。 対策は「延命」「Struts 7化」「Spring Boot移行」「再構築」の4つです。今後10年使い続ける業務システムなら、Spring Boot移行が最もバランスのよい選択肢になります。 移行の壁はStrutsだけではありません。Java
Struts→Spring Boot移行|延命か移行かの判断基準とAI活用5ステップ 続きを読む
VB6・VBA移行の進め方を解説。VBScript廃止など2026年以降のリスク、隠れ依存のチェック、移行先の選び方、AI活用の5ステップと稟議のコツまで。
VB6・VBA移行サービス|移行先の選び方とAI活用の5ステップ 続きを読む
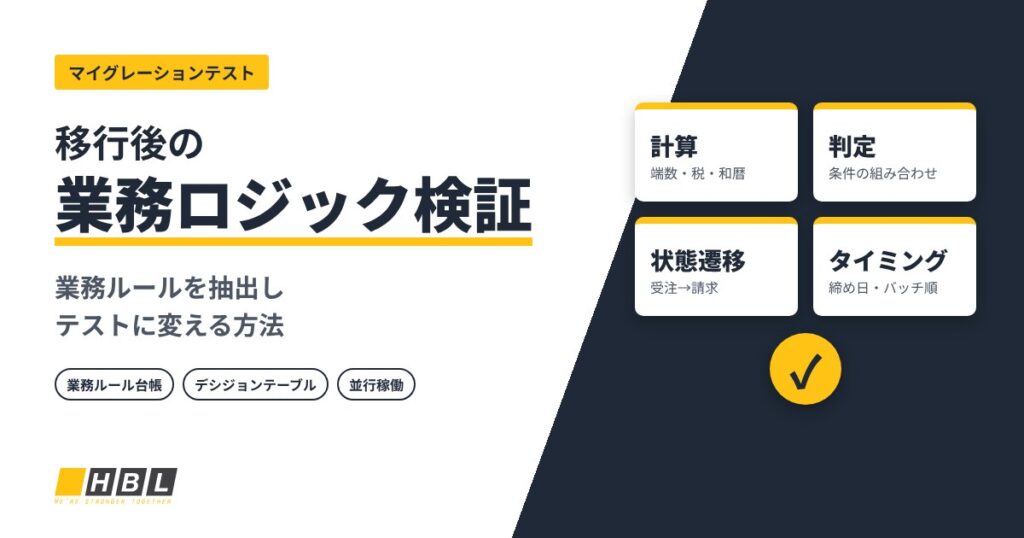
移行後の業務ロジック検証とは、新システムが業務上の正しさを保っているかを確かめる作業です。業務ルール台帳の作り方、テスト設計技法、5ステップを解説します。
移行後の業務ロジック検証|業務ルール台帳で進める5ステップ 続きを読む
移行のリグレッションテストとは、新システムが旧システムと同じ挙動を保っているかを確かめる検証です。現新比較の観点・進め方6ステップ・合格基準を解説します。
移行のリグレッションテスト|新旧で挙動が一致するか確かめる方法 続きを読む
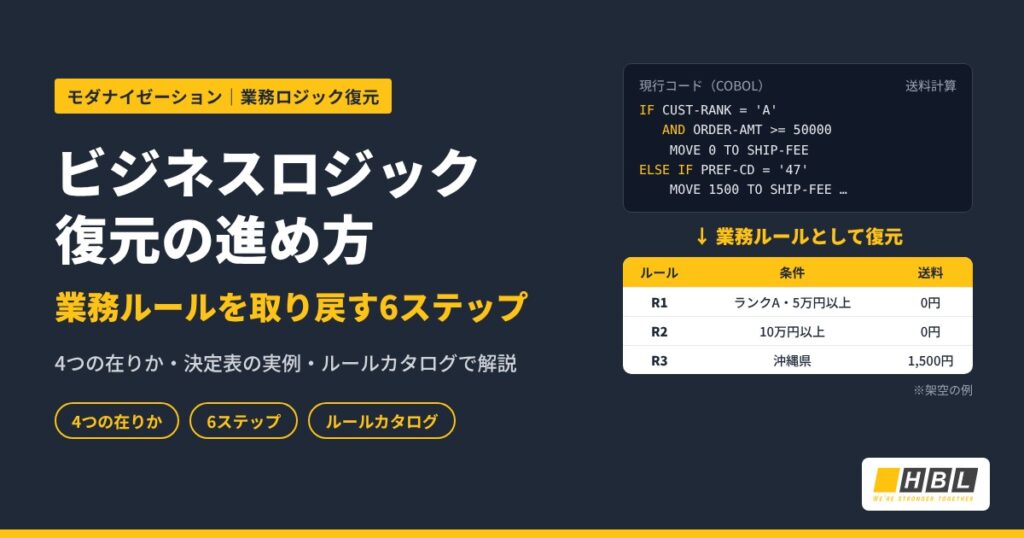
AIリバースエンジニアリングでレガシーシステムの設計書を復元する手順を解説。復元できる成果物と限界、精度の検証方法、著作権など法務の注意点まで紹介します。
AIリバースエンジニアリングとは?レガシー設計書の復元手順と検証 続きを読む
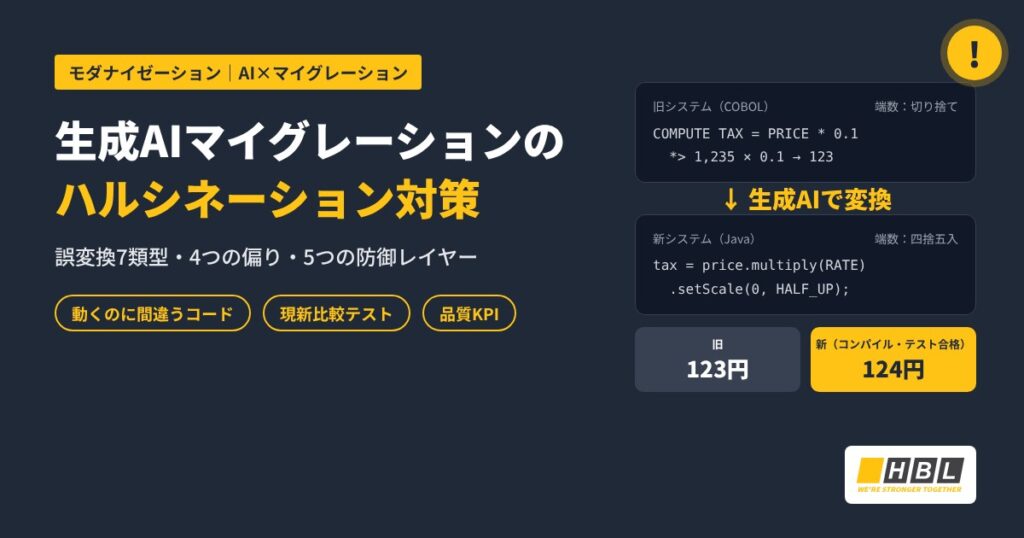
生成AIマイグレーションのハルシネーションを、誤変換7類型と4つの偏りで整理。日本固有の注意点、工程別の検知法、品質KPI、ベンダー確認項目まで解説。
生成AIマイグレーションのハルシネーション|誤変換と偏りの防ぎ方 続きを読む
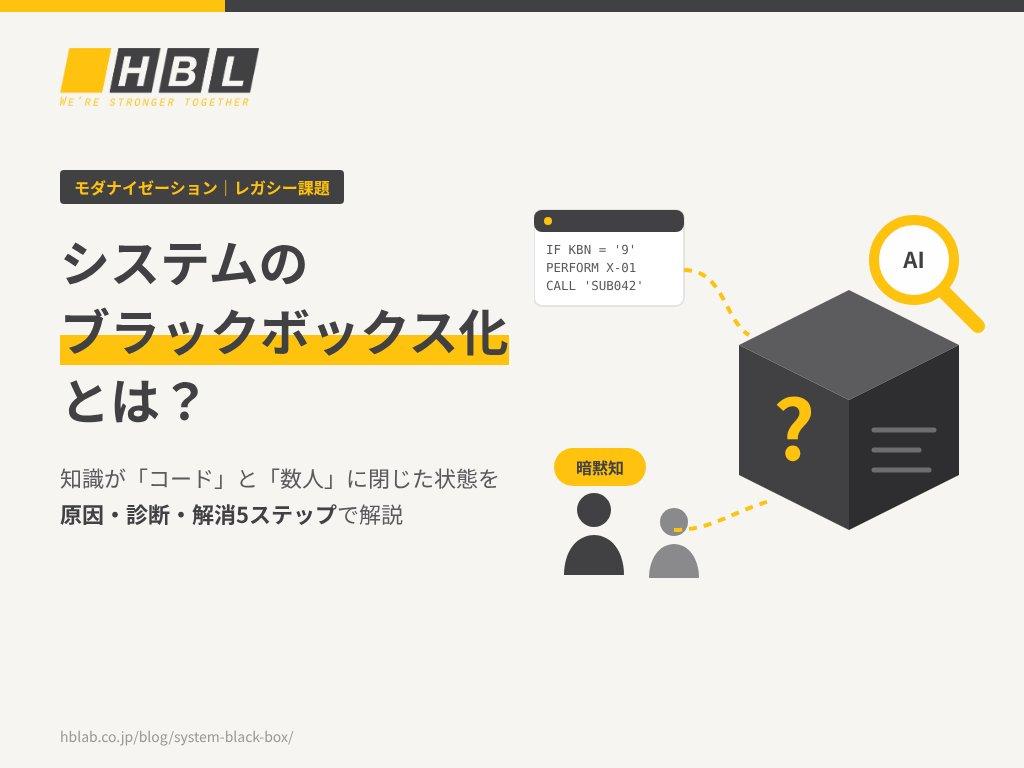
システムのブラックボックス化とは、仕様がコードと一部の担当者にしか残らない状態。原因と属人化の診断方法、AIで仕様を復元して解消する5ステップを解説します。
システムのブラックボックス化とは?原因と属人化を解く5ステップ 続きを読む
PHP2Shellとは、PHP本体に見つかった2件の重大な脆弱性(CVE-2026-109618・CVE-2026-109619)の通称です。攻撃者はログイン不要で、Webサーバーへのリクエストだけで任意のコードを遠隔実行できます。 2026年10月21日に修正版が公開されましたが、そのわずか3日後には実際の攻撃が確認されています。PHPでWebサイト・ECサイト・社内システムを運用している企業がすぐに行うべきことは、稼働中のPHPバージョンの確認、パッチ適用(できない場合は隔離)、そして未対策期間の侵害調査の3つです。 本記事では、PHP2Shellの概要と自社での確認方法、そしてHBLABが実際に用いているフレームワーク・バージョン別の対応チェックリストを解説します。 1. PHP2Shellとは? PHP2Shellが危険なのは、問題が特定のプラグインやアプリケーションではなく、PHPの実行環境そのものにある点です。まずは、PHP2Shellを構成する2つの脆弱性を確認しましょう。 1-1. CVE-2026-109618とCVE-2026-109619 CVE-2026-109618: メモリ不足(OOM)時の処理不備に起因し、リモートコード実行につながる脆弱性。 CVE-2026-109619: リクエスト処理に起因する脆弱性。前のリクエストで残ったグローバル状態が悪用される。 いずれもCVSS v4.0のスコアは9.2(緊急)です。IPA(情報処理推進機構)によると、悪用された場合、遠隔の第三者によって任意のコードを実行されるおそれがあります。
PHP2Shellとは?影響の確認方法と今すぐ取るべき対策・侵害調査手順 続きを読む
マイグレーションの進め方を、アセスメント・AI移行・テストの3段階で解説。各段階の完了条件、AIと人の役割分担、現新比較による品質の証明方法まで紹介します。
マイグレーションの進め方|アセスメント・AI移行・テストの3段階 続きを読む